Domain freewaresoftware.de kaufen?
Wir ziehen mit dem Projekt
freewaresoftware.de um.
Sind Sie am Kauf der Domain
freewaresoftware.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain freewaresoftware.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Wie kann man ein zuverlässiges und benutzerfreundliches Download-Tool finden? Welche Funktionen sollte ein gutes Download-Tool haben?
Um ein zuverlässiges und benutzerfreundliches Download-Tool zu finden, sollte man auf Bewertungen und Empfehlungen von anderen Nutzern achten. Ein gutes Download-Tool sollte eine einfache Benutzeroberfläche, schnelle Download-Geschwindigkeiten und die Möglichkeit bieten, Downloads zu pausieren und fortzusetzen. Zudem sollte es sicher sein und keine schädliche Software enthalten. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
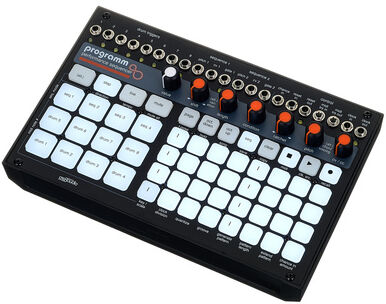
cre8audio Programmcre8audio Programm; Performance MIDI und CV Step Sequencer; Standalone Sequencer für MIDI Geräte und Eurorack Systeme; 12 unabhängige Sequencer Spuren; Hybrid Sequencer für gleichzeitige MIDI und CV Steuerung; 12 dedizierte MIDI Sequencer Spuren für Melodie und Percussion; 4 monophone Melodie-Spuren mit MIDI (2 davon mit dedizierten analogen Pitch-, CV- und Gate-Ausgängen); 8 Drum Spuren mit dedizierten Gate Ausgängen; Sequencer Länge bis 64 Steps pro Spur; Unterschiedliche Sequencer Längen je Spur möglich; Step Sequencing und Live Recording Betrieb; Always Ready Recall Funktion - zur Wiederherstellung zuletzt gespielter Sequenzen; Spezielle Regler für Tonhöhe, Gate-Länge, Ratcheting, CV/CC, note offset und step conditions; Speichern von bis zu 64 Patterns und 32 Songs; Auswahl von Tonart und Tonleiter; 4 anpassbare Pattern-Generator-Algorithmen; Zuweisbarer Chance-CV-Eingang auf jeden der sechs Parameter eines oder aller Sequenzer; interne und externe Clock-Optionen; MIDI Clock Ein und Ausgang; CV Clock Ein und Ausgang; MIDI TRS Typ A Ein und Ausgang; Chance CV Eingang für externe Random Modulation; Einbau als Eurorack Modul möglich; Eurorack Breite 40 HP; Abmessungen 207 x 138 x 61 mm; Gewicht 0.85 kg319,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cre8audio Programm12-Kanal Sequencer für MIDI, CV und Eurorack, 4 Melodie- und 8 Drum-Sequencer parallel, Bis zu 64 Steps, 64 Patterns und 32 Songs, Pitch, Gate, Ratcheting, CV/CC direkt regeln, Randomization, Generatoren und Step Conditions, Standalone nutzbar oder als 40 HP Eurorack-Modul,319,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Siemens 6AV6676-6EA00-0AA0 SIMATIC Automation Tool Edge Freemium Software Download 6AV66766EA000AA0SIMATIC Automation Tool Freemium für Industrial Edge zum Update einer Steuerung/HMI/Scalance, ******************************* Warenempfänger E-Mail Adresse zur Auslieferung erforderlich ******************************* Es gelten ausschließlich die specific Terms unter https://www.siemens.com/iest Das SIMATIC Automation Tool ermöglicht es, TIA Automatisierungskomponenten während der Inbetriebnahme, bei Wartungsaufgaben oder im Servicefall zu verwalten. Das Besondere am SIMATIC Automation Tool ist es, dass es auf TIA Portal Projekten aufsetzt und eine CPU Aktualisierung unabhängig vom Engineering Framework durchgeführt werden können.1,65 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7853-1AE04-0YA5 SIMATIC Automation Tool V4.0 Floating License Software Download 6ES78531AE040YA5SIMATIC Automation Tool V4.0 Floating License Download, Software zur Inbetriebnahme und Service von Maschinen und Anlagen, Software, Dokumentation und Lizenzschluessel zum Download, Klasse A, 6-sprachig: de,en,fr,es,it, cn, ablauffähig unter Windows 10 (64 bit) ******************************* Warenempfänger-E-Mail Adresse zur Auslieferung erforderlich Das SIMATIC Automation Tool unterstützt und erleichtert die Inbetriebsetzungs- und Servicetätigkeiten unabhängig vom Engineering Framework. Nachdem ein Steuerungsprogramm mit der TIA Portal Software von Siemens erstellt und geprüft wurde, kann das SIMATIC Automation Tool zum Konfigurieren, Betreiben, Warten und Dokumentieren von Automatisierungsnetzwerken genutzt werden.515,25 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **

Welches CAD Programm kostenlos?
Welches CAD Programm kostenlos? Es gibt mehrere kostenlose CAD-Programme, die für verschiedene Anforderungen geeignet sind. Einige beliebte Optionen sind FreeCAD, Tinkercad, SketchUp Free und Fusion 360 for Startups. Diese Programme bieten eine Vielzahl von Funktionen für 2D- und 3D-Modellierung und sind sowohl für Anfänger als auch für erfahrene Benutzer geeignet. Es lohnt sich, die verschiedenen Programme auszuprobieren, um dasjenige zu finden, das am besten zu den eigenen Bedürfnissen passt. **
Warum hebt das Windows Download Tool die Partitionierung auf?
Das Windows Download Tool hebt die Partitionierung auf, um sicherzustellen, dass der USB-Stick oder das Installationsmedium für die Installation von Windows vollständig formatiert und vorbereitet ist. Durch das Aufheben der Partitionierung werden alle vorhandenen Daten auf dem Laufwerk gelöscht, um Platz für die Windows-Installationsdateien zu schaffen. Dadurch wird sichergestellt, dass das Installationsmedium ordnungsgemäß funktioniert und keine Konflikte mit vorhandenen Partitionen auftreten. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
cre8audio Programmcre8audio Programm; Performance MIDI und CV Step Sequencer; Standalone Sequencer für MIDI Geräte und Eurorack Systeme; 12 unabhängige Sequencer Spuren; Hybrid Sequencer für gleichzeitige MIDI und CV Steuerung; 12 dedizierte MIDI Sequencer Spuren für Melodie und Percussion; 4 monophone Melodie-Spuren mit MIDI (2 davon mit dedizierten analogen Pitch-, CV- und Gate-Ausgängen); 8 Drum Spuren mit dedizierten Gate Ausgängen; Sequencer Länge bis 64 Steps pro Spur; Unterschiedliche Sequencer Längen je Spur möglich; Step Sequencing und Live Recording Betrieb; Always Ready Recall Funktion - zur Wiederherstellung zuletzt gespielter Sequenzen; Spezielle Regler für Tonhöhe, Gate-Länge, Ratcheting, CV/CC, note offset und step conditions; Speichern von bis zu 64 Patterns und 32 Songs; Auswahl von Tonart und Tonleiter; 4 anpassbare Pattern-Generator-Algorithmen; Zuweisbarer Chance-CV-Eingang auf jeden der sechs Parameter eines oder aller Sequenzer; interne und externe Clock-Optionen; MIDI Clock Ein und Ausgang; CV Clock Ein und Ausgang; MIDI TRS Typ A Ein und Ausgang; Chance CV Eingang für externe Random Modulation; Einbau als Eurorack Modul möglich; Eurorack Breite 40 HP; Abmessungen 207 x 138 x 61 mm; Gewicht 0.85 kg319,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cre8audio Programm12-Kanal Sequencer für MIDI, CV und Eurorack, 4 Melodie- und 8 Drum-Sequencer parallel, Bis zu 64 Steps, 64 Patterns und 32 Songs, Pitch, Gate, Ratcheting, CV/CC direkt regeln, Randomization, Generatoren und Step Conditions, Standalone nutzbar oder als 40 HP Eurorack-Modul,319,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Wie kann man ein zuverlässiges und benutzerfreundliches Download-Tool finden? Welche Funktionen sollte ein gutes Download-Tool haben?
Um ein zuverlässiges und benutzerfreundliches Download-Tool zu finden, sollte man auf Bewertungen und Empfehlungen von anderen Nutzern achten. Ein gutes Download-Tool sollte eine einfache Benutzeroberfläche, schnelle Download-Geschwindigkeiten und die Möglichkeit bieten, Downloads zu pausieren und fortzusetzen. Zudem sollte es sicher sein und keine schädliche Software enthalten. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Siemens 6AV6676-6EA00-0AA0 SIMATIC Automation Tool Edge Freemium Software Download 6AV66766EA000AA0SIMATIC Automation Tool Freemium für Industrial Edge zum Update einer Steuerung/HMI/Scalance, ******************************* Warenempfänger E-Mail Adresse zur Auslieferung erforderlich ******************************* Es gelten ausschließlich die specific Terms unter https://www.siemens.com/iest Das SIMATIC Automation Tool ermöglicht es, TIA Automatisierungskomponenten während der Inbetriebnahme, bei Wartungsaufgaben oder im Servicefall zu verwalten. Das Besondere am SIMATIC Automation Tool ist es, dass es auf TIA Portal Projekten aufsetzt und eine CPU Aktualisierung unabhängig vom Engineering Framework durchgeführt werden können.1,65 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7853-1AE04-0YA5 SIMATIC Automation Tool V4.0 Floating License Software Download 6ES78531AE040YA5SIMATIC Automation Tool V4.0 Floating License Download, Software zur Inbetriebnahme und Service von Maschinen und Anlagen, Software, Dokumentation und Lizenzschluessel zum Download, Klasse A, 6-sprachig: de,en,fr,es,it, cn, ablauffähig unter Windows 10 (64 bit) ******************************* Warenempfänger-E-Mail Adresse zur Auslieferung erforderlich Das SIMATIC Automation Tool unterstützt und erleichtert die Inbetriebsetzungs- und Servicetätigkeiten unabhängig vom Engineering Framework. Nachdem ein Steuerungsprogramm mit der TIA Portal Software von Siemens erstellt und geprüft wurde, kann das SIMATIC Automation Tool zum Konfigurieren, Betreiben, Warten und Dokumentieren von Automatisierungsnetzwerken genutzt werden.515,25 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Siemens 6ES7853-1KE04-0YA5 SIMATIC Automation Tool V4.0 Advanced Powerpack Software Download 6ES78531KE040YA5SIMATIC Automation Tool V4 Advanced, Powerpack SIMATIC Automation Tool V3/V4 -> SIMATIC Automation Tool Advanced V4, Floating License Download, Software zur Inbetriebnahme und Service von Maschinen und Anlagen, Klasse A, Software, Doku und Lizenzschlüssel zum Download, 6-sprachig: de,en,fr,es,it,zh, Windows 10 (64 Bit), ******************************* Warenempfänger-E-Mail Adresse zur Auslieferung erforderlich Das SIMATIC Automation Tool unterstützt und erleichtert die Inbetriebsetzungs- und Servicetätigkeiten unabhängig vom Engineering Framework. Nachdem ein Steuerungsprogramm mit der TIA Portal Software von Siemens erstellt und geprüft wurde, kann das SIMATIC Automation Tool zum Konfigurieren, Betreiben, Warten und Dokumentieren von Automatisierungsnetzwerken genutzt werden.290,38 €*Versand: 7,10 €Sichere Weiterleitung zum Anbieter
-
Siemens 6AV6676-6EA00-0AA2 SIMATIC Automation Tool Edge S7-1500 Software Download 6AV66766EA000AA2SIMATIC Automation Tool für Industrial Edge zum Update von S7-1500 Steuerungen, Jahreslizenz ******************************* Warenempfänger E-Mail Adresse zur Auslieferung erforderlich ******************************* Es gelten ausschließlich die specific Terms unter https://www.siemens.com/iest Das SIMATIC Automation Tool ermöglicht es, TIA Automatisierungskomponenten während der Inbetriebnahme, bei Wartungsaufgaben oder im Servicefall zu verwalten. Das Besondere am SIMATIC Automation Tool ist es, dass es auf TIA Portal Projekten aufsetzt und eine CPU Aktualisierung unabhängig vom Engineering Framework durchgeführt werden können.632,19 €*Versand: 8,36 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Welches CAD Programm kostenlos?
Welches CAD Programm kostenlos? Es gibt mehrere kostenlose CAD-Programme, die für verschiedene Anforderungen geeignet sind. Einige beliebte Optionen sind FreeCAD, Tinkercad, SketchUp Free und Fusion 360 for Startups. Diese Programme bieten eine Vielzahl von Funktionen für 2D- und 3D-Modellierung und sind sowohl für Anfänger als auch für erfahrene Benutzer geeignet. Es lohnt sich, die verschiedenen Programme auszuprobieren, um dasjenige zu finden, das am besten zu den eigenen Bedürfnissen passt. **
-
Warum hebt das Windows Download Tool die Partitionierung auf?
Das Windows Download Tool hebt die Partitionierung auf, um sicherzustellen, dass der USB-Stick oder das Installationsmedium für die Installation von Windows vollständig formatiert und vorbereitet ist. Durch das Aufheben der Partitionierung werden alle vorhandenen Daten auf dem Laufwerk gelöscht, um Platz für die Windows-Installationsdateien zu schaffen. Dadurch wird sichergestellt, dass das Installationsmedium ordnungsgemäß funktioniert und keine Konflikte mit vorhandenen Partitionen auftreten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.